

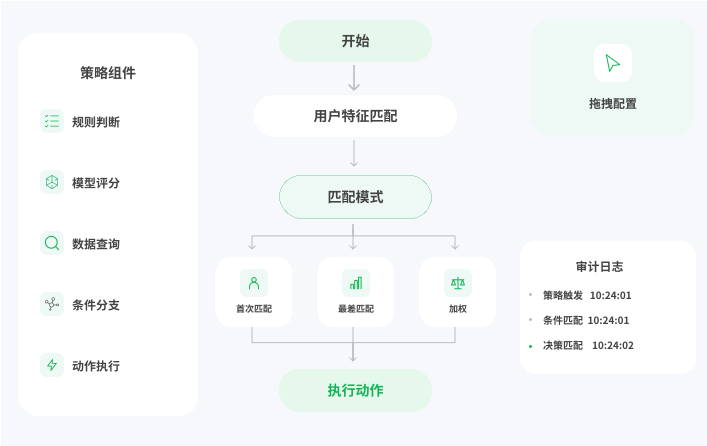
在拖拽式策略设计台中创建与调优交易监控场景、筛查规则、客户尽职调查风险评级阈值及预警工作流,全程无需编写代码。策略上线前,可基于历史数据对所有变更开展回测;系统保留完整审计日志,记录触发对象、触发时间与触发原因。
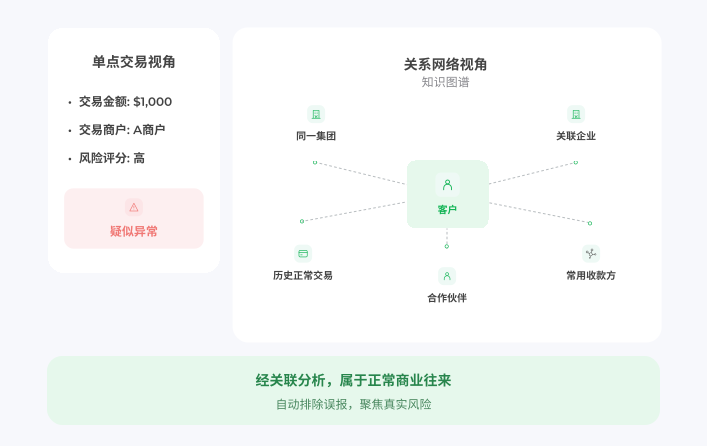
针对客户及关联方开展制裁名单、PEP与负面媒体名单筛查,支持英文、粤语及中文姓名的精确匹配、模糊匹配、语音匹配与音译匹配。依托知识图谱关系分析,系统可区分真实可疑网络与正常商业活动,在告警流转至分析师之前完成误报过滤。
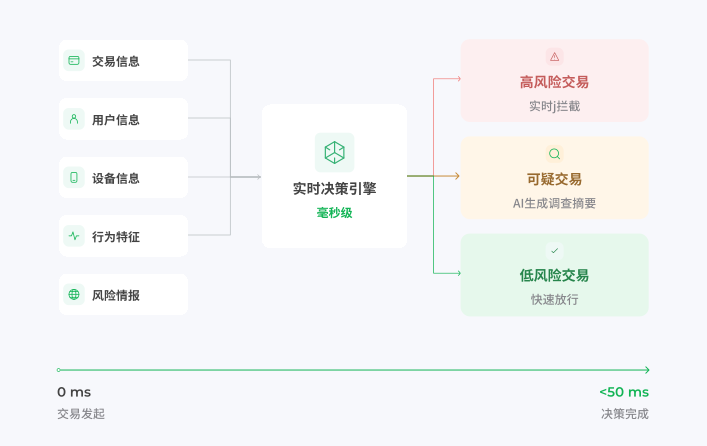
自研引擎在低于 50 毫秒内完成筛查与风险评分,支持万级 TPS,可用性 99.99%。策略、规则、评分卡、模型和实时指标在支付、转账和开户环节协同运行,在监管允许的前提下,将反洗钱管控从事后审查前移到交易事中拦截。
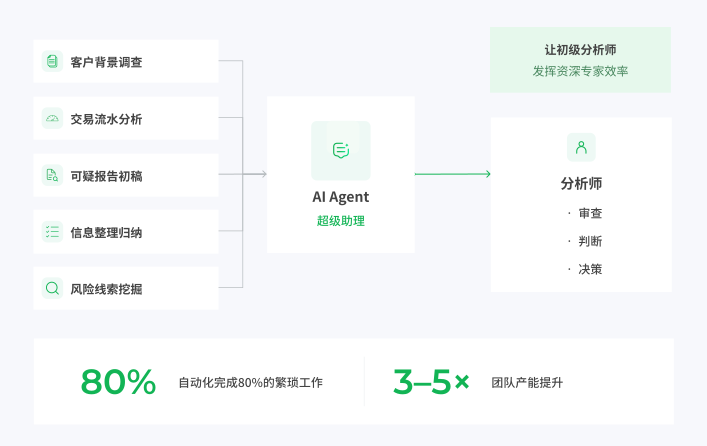
AI Agent 自动汇聚交易历史、客户画像和关联网络证据,起草调查总结、给出下一步处置建议,并生成可疑活动报告初稿。分析师只需复核、调整和审批——日常审查从小时级缩短到分钟级,团队产能提升 3–5 倍。
每一次名单命中、预警、模型评分和案件决策,都附带完整的证据链:哪条规则被触发、哪些关系起了作用、结论是如何得出的。可按需生成 STR/CTR 报告,留存 10 年 WORM 级不可篡改记录,并落实四眼复核、RBAC 权限和完整操作留痕。

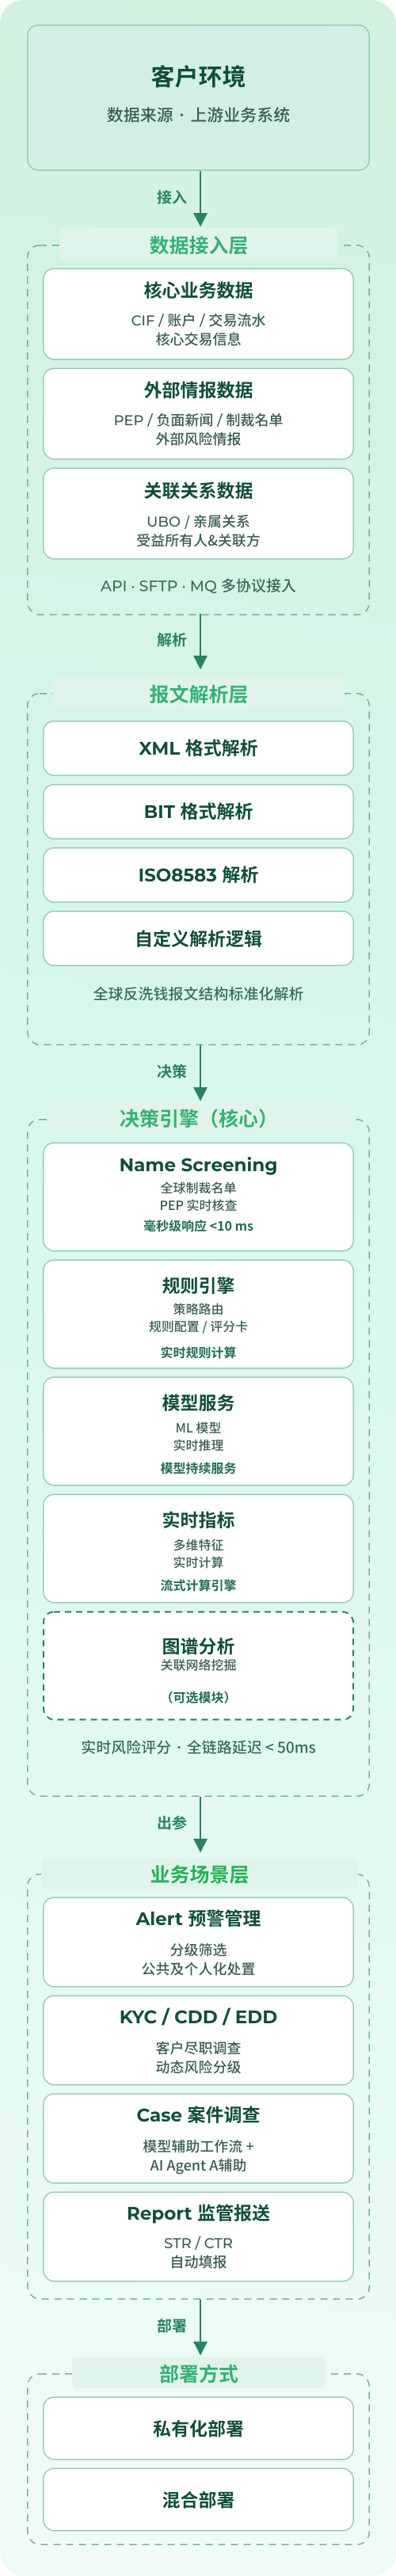


THEMIS® 与其他传统国际厂商的核心差异主要体现在以下三个维度:
适用于商业银行、数字银行、电子钱包/支付机构、保险公司等各类金融机构。除传统 AML 场景外,还覆盖 scam(诈骗)、mule account(骡子账户)、账户盗用、实时支付欺诈、数字银行新型犯罪等场景。通过 FRAML 融合,实现欺诈与洗钱风险的统一识别。
支持。产品设计强调本地化规则、监管要求与支付场景适配。当前已在菲律宾、马来西亚、香港、新加坡等地推进,能够快速响应东南亚、拉美等新兴市场的监管特点。
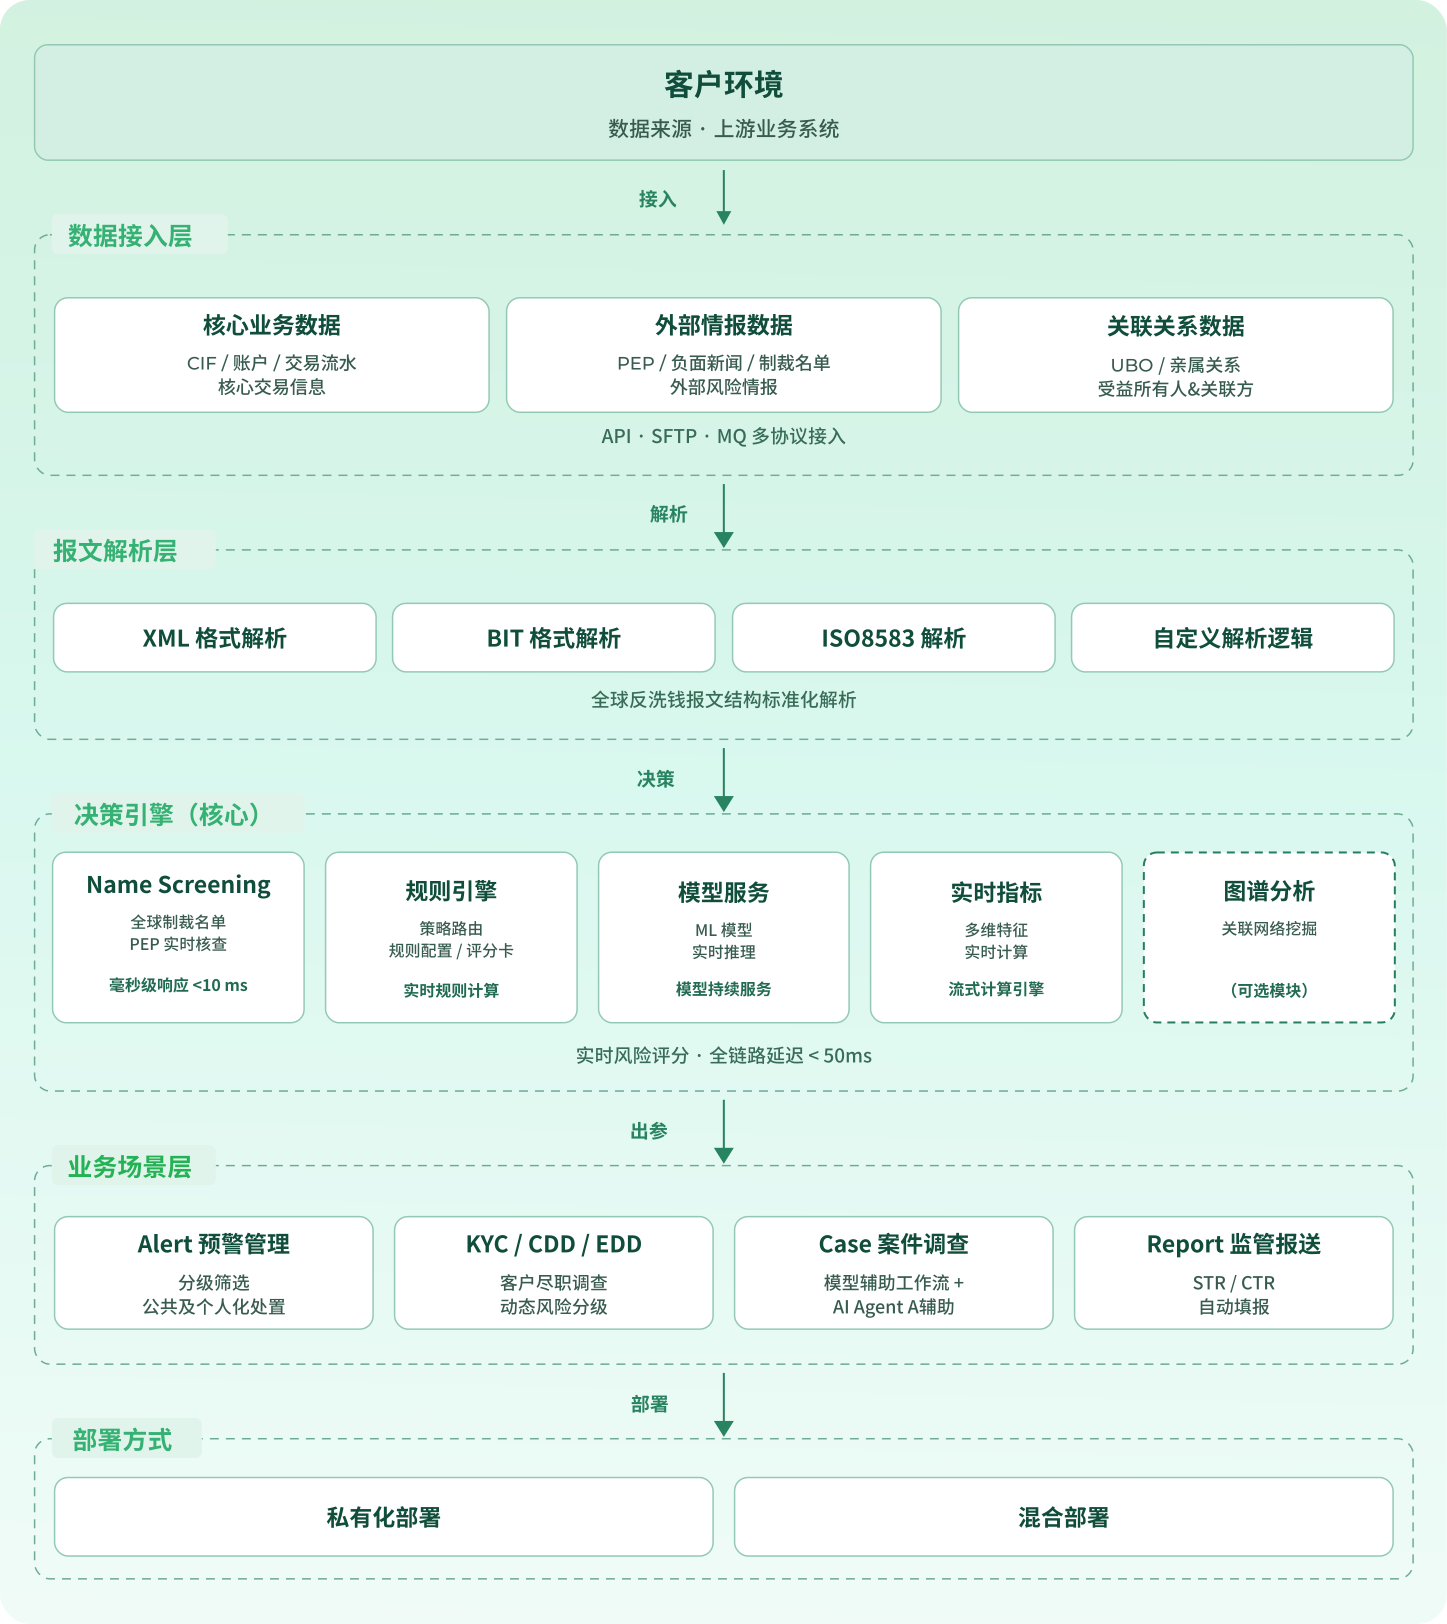
THEMIS® 支持三种部署方式:
支持 API(实时接口)、SFTP(批量文件)、MQ(消息队列)三种方式。覆盖服务对接管理、字段分组/字段管理、接口服务配置、三方数据管理与外部情报/名单接入。
可以。决策中心提供完整的策略管理能力:场景策略、规则集、评分卡、决策工具/函数库、规则免疫、策略实验室(策略测试/规则集测试/决策分析)等均支持自助配置。
产品设计遵循 FATF 国际标准,具备完整的 AML 架构、流程与运营逻辑。在菲律宾等市场已获得监管认可。各模块具备完整审计追踪与操作回溯能力。